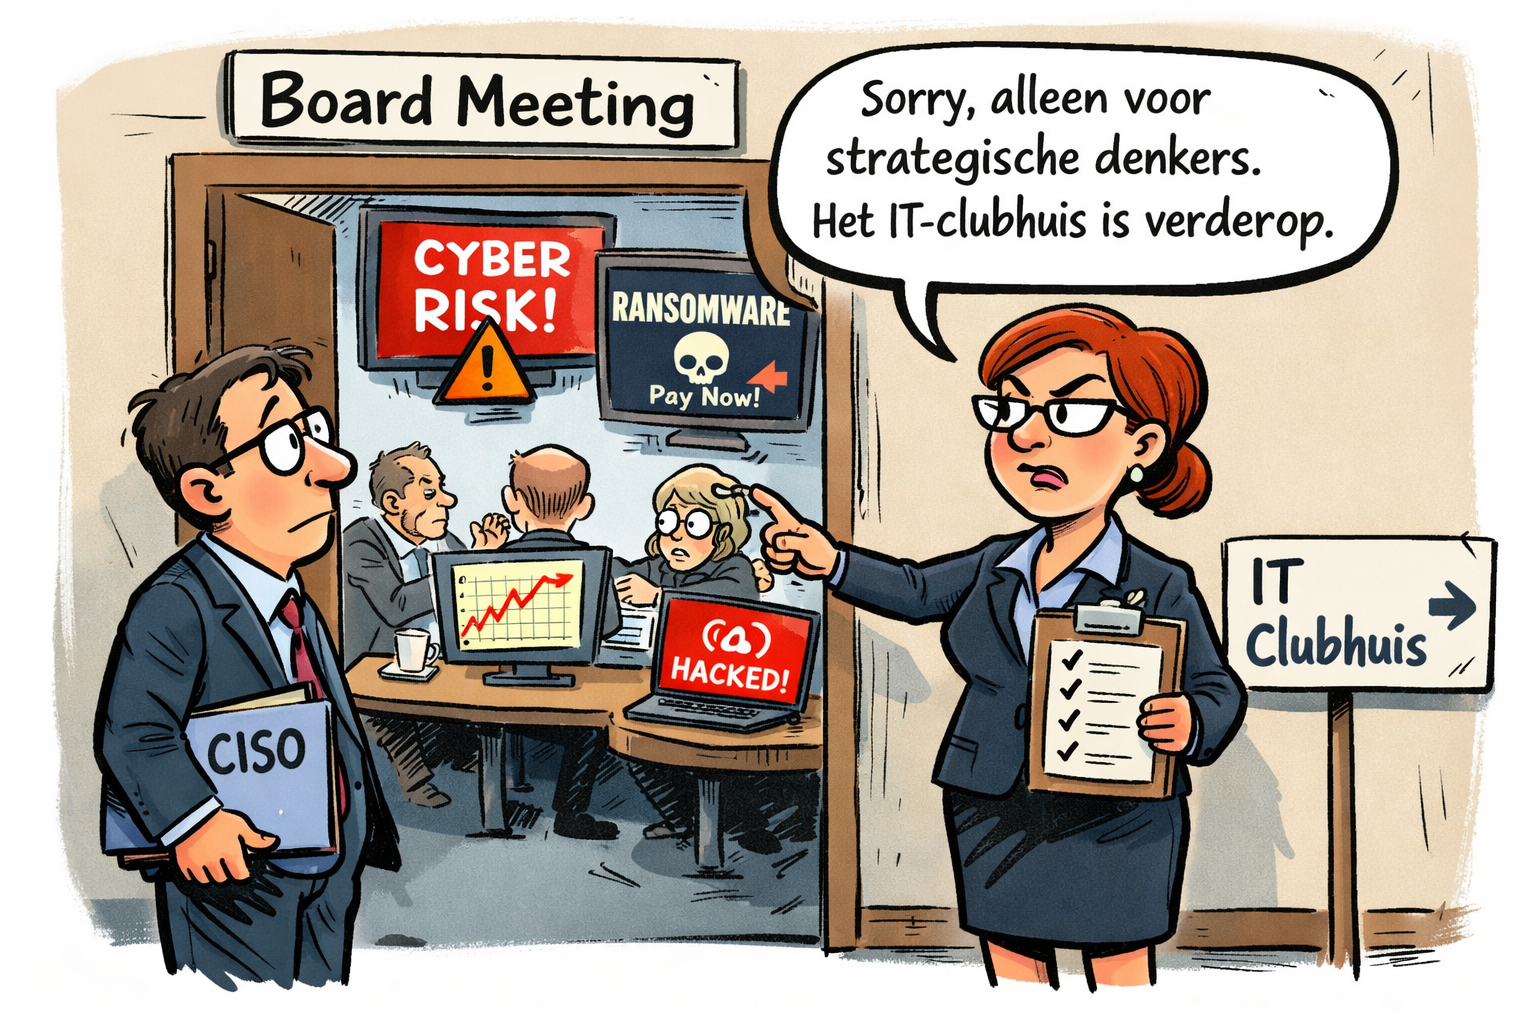
Mensen hebben een bijna magisch talent om een functie te creëren die cruciaal is voor het voortbestaan van de organisatie, en die vervolgens strategisch ergens in een hoek van de organisatieboom te parkeren. De Chief Information Security Officer, oftewel de CISO, is daar een vrij schoolvoorbeeld van. Iedereen roept dat security “topprioriteit” is, maar zodra het over de plek aan de bestuurstafel gaat, wordt het ineens ingewikkeld. Alsof cyberrisico’s zich netjes aan de organisatiestructuur houden.
De vraag of de CISO aan de boardtafel moet zitten lijkt op het eerste gezicht simpel. In werkelijkheid gaat het minder over een stoel in een vergaderzaal en meer over macht, verantwoordelijkheid en informatie. Cybersecurity is namelijk geen technisch probleem meer. Het is een bedrijfsrisico. Datalekken, ransomware, verstoringen van kritische systemen of manipulatie van data raken direct aan reputatie, continuïteit en soms zelfs de wettelijke verantwoordelijkheid van bestuurders. Bestuurders zijn daar inmiddels ook zelf persoonlijk aanspreekbaar op. Dat maakt het nogal vreemd als de persoon die dat risico professioneel bewaakt geen directe stem heeft in dezelfde ruimte waar strategische beslissingen worden genomen.
Organisaties die hun CISO wel aan de boardtafel hebben, doen dat meestal om één reden: cyberrisico’s worden daar behandeld als onderdeel van enterprise risk management. Net zoals financiële risico’s of juridische aansprakelijkheid. In zo’n model rapporteert de CISO rechtstreeks aan de raad van bestuur of aan de CEO. Dat voorkomt dat security wordt gefilterd door meerdere managementlagen, waarbij nuance verdwijnt of risico’s worden afgezwakt omdat ze lastig zijn voor lopende projecten.
Toch zit de CISO in veel organisaties niet in het bestuur. Vaak rapporteert hij of zij aan de CIO, de CTO of soms zelfs aan de IT-manager. Dat lijkt logisch zolang security als onderdeel van IT wordt gezien. Maar dat model heeft een fundamenteel probleem. De CIO is verantwoordelijk voor het leveren van IT-diensten, innovatie en snelheid. De CISO moet juist soms op de rem trappen. Wanneer die twee rollen hiërarchisch onder elkaar hangen, ontstaat er bijna vanzelf een belangenconflict. Degene die snelheid moet leveren is dan ook degene die bepaalt hoeveel risico acceptabel is. Dat is organisatorisch comfortabel, maar inhoudelijk nogal twijfelachtig.
Betekent dat automatisch dat elke CISO aan de boardtafel moet zitten? Niet per se. In kleinere organisaties kan het prima werken als de CISO geen bestuurslid is, zolang er maar directe toegang tot het bestuur bestaat. Het echte probleem ontstaat wanneer security ergens halverwege de managementstructuur blijft hangen. Dan wordt de CISO een soort technische adviseur die rapporten schrijft, risico’s uitlegt en vervolgens moet hopen dat iemand hogerop het belangrijk genoeg vindt om er iets mee te doen.
Wanneer de CISO niet aan de boardtafel zit, moet de positie dus op een andere manier stevig worden ingericht. Dat begint met rapportagelijnen. Veel organisaties kiezen ervoor dat de CISO formeel onder een CIO of CTO valt, maar functioneel rapporteert aan de CEO, de raad van bestuur of het audit committee. Op die manier blijft de dagelijkse samenwerking met IT intact, terwijl strategische risico’s direct bij de besluitvormers terechtkomen. Dat is geen perfecte oplossing, maar het voorkomt dat security volledig afhankelijk wordt van IT-prioriteiten.
Daarnaast moet de rol van de CISO breder worden opgevat dan alleen technologie. Een effectieve CISO praat net zo makkelijk over bedrijfsrisico’s, juridische verplichtingen en reputatieschade als over firewalls of kwetsbaarheden. Bestuurders denken namelijk niet in patches en kwetsbaarheidsscans. Zij denken in risico’s, kosten, impact en strategische keuzes. Als de CISO die vertaalslag niet kan maken, wordt de functie automatisch naar de technische hoek geduwd. En daar kom je bestuurlijk zelden meer uit.
Er zit nog een ander element in dit debat dat vaak wordt vergeten. Aan de boardtafel zitten betekent niet automatisch dat security serieus wordt genomen. Sommige organisaties lossen het probleem op door de CISO een stoel te geven, maar vervolgens elke strategische discussie te laten domineren door snelheid, innovatie of kostenbesparing. In zo’n situatie verandert de CISO in de persoon die bij elke vergadering even mag uitleggen waarom iets misschien riskant is, waarna de rest besluit dat het toch doorgaat. Dat is een comfortabele illusie van governance.
De echte vraag is daarom niet alleen waar de CISO zit, maar of de organisatie cyberrisico’s daadwerkelijk als strategisch risico behandelt. Als dat zo is, hoort de CISO logischerwijs dicht bij de besluitvorming te zitten. Als dat niet zo is, maakt het eerlijk gezegd weinig uit waar die stoel staat. Dan blijft security een operationele functie die achteraf mag uitleggen waarom iets misging.
Het ironische is dat veel organisaties pas echt over de positie van de CISO gaan nadenken na een incident. Na een ransomware-aanval, een groot datalek of een publieke crisis ontstaat plotseling de vraag waarom niemand eerder heeft gezegd dat het risico groot was. Meestal blijkt dan dat iemand dat inderdaad heeft gezegd. Alleen niet aan de juiste tafel.
De volwassen organisatie ziet de CISO daarom niet als een technisch geweten, maar als een strategische risicofunctie. Soms betekent dat een plek aan de boardtafel. Soms betekent het een sterke onafhankelijke rapportagelijn. Wat in ieder geval zelden werkt, is de CISO behandelen als een specialist die ergens onder IT hangt en af en toe een presentatie geeft over dreigingen.
Cyberrisico’s hebben namelijk de vervelende eigenschap dat ze zich niets aantrekken van organisatiestructuren. Als ze toeslaan, zitten ze meteen aan de bestuurstafel. De vraag is alleen of de CISO daar al zat voordat het misging.